柏林工业大学研究团队公布了一项名为 Hello Again 的硬件安全研究:只要攻击者能拆开电脑、接触到主板闪存与处理器之间的通信链路,就能绕过 TPM 的错误尝试锁定机制,反复暴力猜测 Windows 11 的锁屏 PIN。最刺眼的数字是——六位 BitLocker 启动 PIN 的最坏破解时间,从约 19 年缩短到 20 天。
漏洞出在哪:错误次数能被「倒回去」
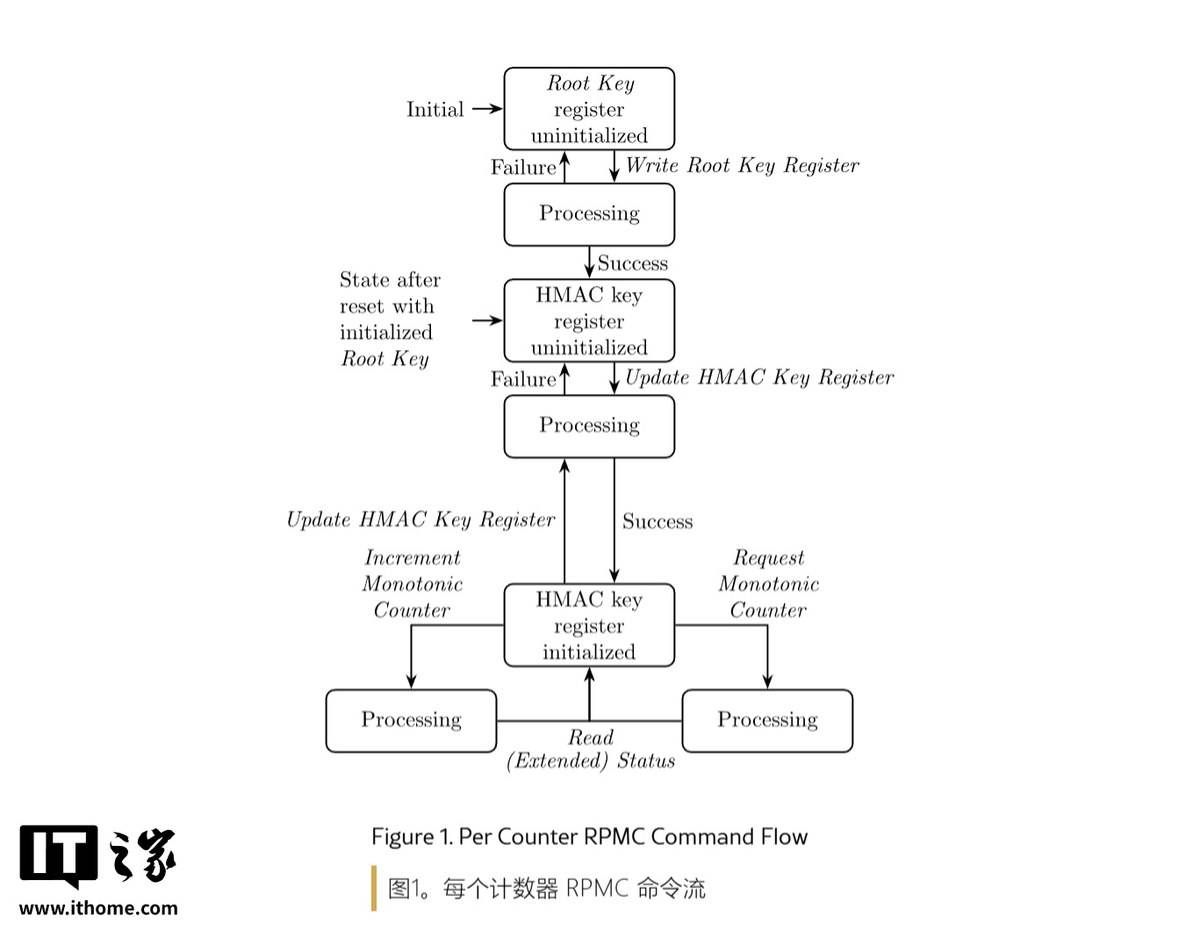
部分电脑会把固件 TPM 的状态数据(包括 PIN 错误次数)保存在主板闪存里,系统原本依靠一种名为重放保护单调计数器(RPMC)的机制,防止旧状态被恢复。研究团队发现,部分闪存芯片或处理器固件的实现存在缺陷,可能让攻击者回滚这份状态,导致错误计数无法按预期累积——原本「错几次就锁定」的防线,等于不存在了。
论文报告了两条可行路径:其一,部分 Winbond 闪存芯片在电压故障干扰下会泄露用于认证计数器的密钥;其二,部分 AMD 控制器没有确认计数器是否确实增加。团队用硬件中介装置,在真实笔记本上完成了端到端演示。
实测数据:4 位数 PIN 不到一小时
在搭载 AMD 锐龙 AI 5 330 的惠普 OmniBook 3 上,研究人员尝试 236 次、耗时 57 分钟,找回了四位数的 Windows Hello 测试 PIN。在配备英特尔酷睿 Ultra 5 125H 与华邦闪存的 Framework Laptop 13 上,同样 236 次尝试、耗时 6 分 55 秒,找回了六位数的 BitLocker 启动 PIN。团队指出,借助低成本硬件装置,四位数 PIN 最坏约 40 小时即可被试出;同一类攻击作用在六位 BitLocker 启动 PIN 上,最坏时间从约 19 年缩短到 20 天。

前提条件:得先摸到你的机器
这是整件事最需要说清的一点:攻击需要物理拆机,接触主板闪存与处理器之间的通信链路,不是远程攻击,也不能靠一个网页完成。它的现实威胁场景是笔记本丢失、被偷,或把设备交给不可信的维修渠道。
微软的缓解措施:PIN 建议最短改成六位
研究团队称已通知相关芯片厂商、平台厂商及标准组织;论文发表时,尚无厂商承诺修复根本问题。作为缓解措施,微软宣布将 Windows Hello PIN 的建议最低长度提高到六位。
普通用户现在该做的 5 件事
第一,别再用 4 位 PIN,至少 6 位,设置里能勾选「包含字母和符号」就勾上。第二,确认设备加密或 BitLocker 已开启,并把恢复密钥备份到微软账户之外的地方——它是硬盘被拆走后最后一道密码学防线。第三,优先用指纹或人脸解锁,PIN 只作兜底。第四,笔记本不离身,送修前先备份并清理敏感数据,别把解锁状态下的电脑交给陌生维修点。第五,开启「查找我的设备」远程锁定,并打开「仅允许 Windows Hello 登录 Microsoft 账户」这类增强登录安全选项。系统层面的日常维护,可以对照我们写过的 Win11 内存与多任务优化说明;至于服务器侧的同类风险,NGINX2Root 漏洞链那篇值得一并看看。
不必过度恐慌,但别当没这回事
对绝大多数人来说,日常风险仍然来自丢机、弱 PIN 和随手交出设备,而不是这条需要拆机焊线的攻击链。但它说明了一件反常识的事:我们以为「错几次就锁定」的硬件安全,最后可能只取决于一颗闪存芯片的实现质量。
常见问题(FAQ)
取决于你的设备把 TPM 状态存在哪里、用的是哪家闪存与处理器固件。研究已实测命中惠普 OmniBook 3(AMD 锐龙 AI 5 330)与 Framework Laptop 13(酷睿 Ultra 5 125H + 华邦闪存)。
需要物理拆开设备并接触主板闪存与处理器之间的通信链路,属于本地物理攻击,无法通过网络远程完成。
六位 PIN 的暴力破解最坏时间已从约 19 年缩短到约 20 天,安全性明显下降。建议改用更长的字母数字 PIN,优先使用指纹或人脸,并确保 BitLocker 恢复密钥已备份。
目前公开的缓解措施是把 Windows Hello PIN 的建议最低长度提高到六位;研究团队表示尚无厂商承诺修复根本问题,后续需关注固件与芯片厂商的公告。
来源:IT之家报道的柏林工业大学 Hello Again 研究(论文 arXiv:2611.18126)、微软公开说明整理。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
相关文章


暂无评论...